相談してみる →
ちょっとだけ、お知らせしたいこと

あなたの WordPress、
思っている以上に、
危ない状態になっています。

いま「サイトが急にハッキングされた」というご相談が、本当に増えています。
たいてい原因は 「気づかないうちに、放置プラグインが穴になっていた」。
このページは、なぜそうなるのか、そして もう一段ラクで安心な作り方 について、できるだけ専門用語を使わずに説明します。

ひび割れた WordPress のロゴ(W)の周りで、炎・どくろ・警告マークや散らばったコードファイルなどが描かれ、下に並んだサイト管理者たちがそれを見上げている、トラブルを抱えた WordPress サイトのイラスト
イメージ: いつもの管理画面の裏側で、こんなことがじわじわ起きています。
2025 年に見つかった WordPress 関連の穴
11,334件
出典: Patchstack 2026 ホワイトペーパー
穴の件数が 1 年で増えた割合
+42%
出典: Patchstack 2026 ホワイトペーパー
穴のうち、プラグインが原因だった割合
91%
出典: Patchstack 2026 ホワイトペーパー
2025 年に見つかった穴は 11,334 件(前年より 42% 増) 穴の 91% は『あとから入れたプラグイン』が原因 公表された穴の 46% は、その時点で修正なし シェアサーバーは『お隣さん経由』で巻き込まれることがあります 重大な穴は、公表から中央値 5 時間で大量に狙われます WordPress 本体も更新が必要 — 10 月 6 日に 7.1.3 を公開 2025 年に見つかった穴は 11,334 件(前年より 42% 増) 穴の 91% は『あとから入れたプラグイン』が原因 公表された穴の 46% は、その時点で修正なし シェアサーバーは『お隣さん経由』で巻き込まれることがあります 重大な穴は、公表から中央値 5 時間で大量に狙われます WordPress 本体も更新が必要 — 10 月 6 日に 7.1.3 を公開

01 / いまの状況

WordPress は、
「世界最大級の攻撃対象」になっています。

世の中のサイトの40.1%は WordPress でできています(2026 年 10 月 7 日時点)。 これは「世界中の家のうち、4 割が同じカギを使っている」のと同じこと。

だから、どこか 1 軒で『カギが破られた』とわかると、 攻撃者はそのカギを世界中で一斉に試します。 個人サイトであっても例外ではなく、毎分のように自動でドアノブを回されているのが今の状況です。

攻撃の集中ぐあい

95.5%

Sucuri が 2023 年に対応した感染 CMS サイトのうち、 95.5% が WordPressでした。 これは Web 全体の被害率ではなく、同社が対応したサイトの構成比です。

CMS の中での利用割合

58.6%

W3Techs / 2026-10-07

感染対応サイトの構成比

95.5%

Sucuri 2023

※ 母集団が違うため単純比較はできませんが、広い普及と攻撃対象の多さを示す参考値です。

02 / 弱いのは「あとから足したプラグイン」

2025 年に見つかった穴の多くは、
「あとから入れたプラグイン」にありました。

ふつうの WP サイトの中身イメージ

WordPress 本体 本体も更新が必要
お問い合わせフォーム 更新あり
ページデザインツール 更新あり
SEO 対策プラグイン 更新あり
ショッピングカート 更新あり
スライド表示プラグイン 2 年以上更新なし
ファイル管理プラグイン 穴があるまま放置
○○ 用 自作プラグイン 誰が作ったか不明
... + 平均 25 個

※ 放置プラグインの権限や穴によっては、サイト全体がやられることがあります。

91%

の穴は「プラグイン」が原因

2025 年に見つかった 11,334 件のうち、91% がプラグイン由来。 本体由来は 6 件でした。

+42%

穴の件数が 1 年で増えました

1,966 件(17%)は、大量の自動攻撃に使われやすい危険度の高い穴でした。
出典: Patchstack 2026 ホワイトペーパー

46%

の穴は公表された瞬間に直せない

「更新すれば直るんでしょ?」と思いがちですが、 2025 年は 46% が、公表された時点でまだ開発元の修正なし。 更新だけでなく、一時停止や防御ルールも必要です。
出典: Patchstack 2026 ホワイトペーパー

2026 年 7〜10 月 / 本体と PHP のセキュリティ更新

WordPress 本体も、更新を続ける必要があります。

7 月の乗っ取り攻撃への対応後も、8 月・9 月・10 月と修正が続いています。10 月には、WordPress が動く土台の PHP にも重大な欠陥が見つかりました。一度更新して終わりではなく、その後の修正も適用できる体制が大切です。

確認時点の最新版: WordPress 7.1.3

確認日: 。以下のバージョン番号は各問題が修正された当時のものです。現在の更新では最新の公式案内を確認してください。更新済みでも、不審な管理者やファイルがないかの確認は別途必要です。

WordPress 公式のセキュリティ更新を確認 →

/ PHP 本体

PHP 本体に認証不要のコード実行 2 件(php2shell)

WordPress が動く土台の PHP そのものに、ログインなしでサーバーを乗っ取られるおそれのある重大な欠陥が 2 件見つかりました。WordPress を最新にしていても、PHP が古いままでは対象になります。国内でもさくらインターネットや Cygames、pixiv が緊急メンテナンスを行いました。

PHP 公式は「更新だけが完全な対策」としています。CISA は 10 月 21 日時点で悪用を確認していないと発表。一方 Patchstack はホスティング事業者からの攻撃報告と、その後は探索が中心で侵害の確証はないとの観測を併記しており、状況は流動的です。WordPress 公式も PHP の即時更新を呼びかけています。

公開されるページで PHP を動かさない静的なサイトは、PHP そのものの欠陥の影響を受けません。PHP を使い続けるサイトは、レンタルサーバーやホスティング会社の対応状況を確認してください。
  1. / WordPress 7.1.3

    7 件のセキュリティ修正を公開

    コメント管理画面で不正な処理が動く問題や、非公開記事のコメントが外部に漏れる問題など、7 件を修正しました。10 月 14 日の確認時点では、この版が最新です。

  2. / WordPress 7.1.2

    テンプレート処理の重大な脆弱性を修正

    サイトの表示を組み立てる処理に重大な問題が見つかりました。サーバー環境と使っているテーマの条件がそろうと、ログインしていない攻撃者に不正なプログラムを実行されるおそれがあります。

  3. / WordPress 7.1.1

    11 件のセキュリティ修正

    不正な処理をページに埋め込まれる問題や、権限の確認漏れなど 11 件を修正しました。すべてが同じ条件で悪用できるわけではありません。

  4. / WordPress 7.0.4

    ファイルアップロード経由のコード実行を修正

    特定の画像処理ソフト(Imagick と Ghostscript)を使うサイトで、不正なファイルからプログラムを実行される問題を修正しました。投稿者以上の権限を持つアカウントが必要な問題です。

  5. / WordPress 7.0.3

    ログイン画面の XSS から PHP 実行のおそれ

    ログイン画面を悪用して、サイトで不正な処理を動かす問題が見つかりました。ただし、乗っ取りにつながるには、被害者を悪意あるサイトへ誘導して操作させるなどの条件があります。当時の修正版は 7.0.3 です。

  6. / WordPress 7.0.2

    WP2Shell — 本体の欠陥を連鎖させる攻撃

    追加プラグインだけでなく、WordPress 本体の 2 つの欠陥を組み合わせ、ログインせずに乗っ取る攻撃が確認されました。主な対象は 6.9.0〜6.9.4 と 7.0.0〜7.0.1(当時の 7.1 ベータも対象)。6.8.0〜6.8.5 にも、データベースを不正に読み取られる別の影響がありました。

    当時の修正版は 7.0.2/6.9.5/6.8.6。WordPress は影響版への強制自動更新を有効化しました。NCSC は 7 月 20 日に悪用を警告。CISA は 7 月 21 日に両 CVE を悪用確認済み脆弱性カタログ(KEV)へ追加しました。Patchstack は公開 PoC による攻撃を分析し、7.0.2 公開の約 90 分後に攻撃試行を観測したと報告しています。これは同社の観測であり、被害件数ではありません。

修正が続いていることは、開発・セキュリティ対応が機能している証拠でもあります。その対応を自分のサイトに継続して適用できるかが、運用上の課題です。

03 / シェアサーバーの落とし穴

いちばんやっかいなのは、
「お隣さんのせいで巻き込まれる」こと。

多くの方が使っている「月数百円〜のシェア型レンタルサーバー」は、 1 台のサーバーを何百人もで分け合っています。 ──ちょっと豪華なシェアハウスのようなものです。

たとえ話

同居人の誰か 1 人が「玄関を開けっぱなし」だと、
泥棒は 家中を回って、あなたの部屋にも入ってきます。

しかも、いまの泥棒は鍵束の置き場所まで知っています。 あなたが何も悪いことをしていなくても、巻き込まれて改ざんされることがあります。

これは想像のお話ではなく、 セキュリティ大手の Sucuri も Wordfence も 「現役で観測されている攻撃」と公にしています。

お隣さん経由でやられる

あなたの管理が完璧でも、巻き込まれます。

メールも届かなくなる

同じサーバーにスパム送信者がいると、あなたの送ったメールも 届かなくなることがあります。

SEO まで連帯責任

サーバーの評判が落ちると、 検索順位が下がることもあります。

巻き込まれの流れ

  1. STEP 1

    誰か 1 人がやられる

    同居している他人の放置プラグインが入り口に。

  2. STEP 2

    サーバー内を歩き回られる

    同じ家の中なので、廊下から各部屋を見て回れます。

  3. STEP 3

    あなたの設定情報が抜かれる

    古い設定のままだと、ID やパスワードが平文で読まれてしまうことがあります。

  4. STEP 4

    あなたのサイトも改ざん

    盗まれた情報で『正規の更新』として書き換えられるため、機械的な防御では止めにくくなります。

04 / 実際にあった事件

国内では 2013 年に大きな事件があり、
そして同じ仕組みが今も使われています。

2013 年 8 月 / 国内最大級のできごと

有名なシェアレンタルサーバーで、 WordPress を運用している 8,438 アカウントのサイトが、 数日のうちに次々と改ざんされました。

原因は プラグインの穴と シェアサーバーのつくりのかけ算。 1 つのアカウントが踏み台になり、サーバー内の他のサイトに次々と燃え広がる、 まさに「お隣さん経由」の見本のような事件です。

被害サイトは数日〜数週間にわたって表示停止・修復作業を強いられました。

出典: ロリポップ! 運営告知 Security NEXT 042750

被害サイト数

8,438

同じシェアサーバー上で、ほぼ同時に被害

本質はこれ

あなたが完璧でも、お隣で沈む

他人事ではない

同じ作りが、いまも現役で動いています

2026 年 / これからほんとうに大変なのはここ

05 / AI が、勝手に穴を見つける時代

ここまでは「人間がやっていた攻撃」の話。
これからは AI が、自分で穴を見つけて、自分で入ってきます。

「AI が攻撃に使われたら大変だね」という未来予想は、2025 年に終わりました。 すでに、人間がほとんど手を動かさず、AI だけで世界 30 組織に侵入を試みた事例が、AI 提供会社自身から公表されています。 翌 2026 年には、その AI がさらに桁違いに強くなりました。

2025 年 11 月

世界初、AI が「ほぼ自動」で
30 社に侵入を試みた

中国系の攻撃グループが AI を使い、テック企業・金融・政府機関などに侵入。 作業の 8〜9 割を AI が自分で進めたことが、AI 提供会社の公式発表で明らかになりました。

出典: Anthropic 公式 (2025-11)

2026 年 4〜6 月

1 万件超の重大な穴を
見つけた AI が登場

Anthropic は高い攻撃能力を理由に、Mythos を審査済みの防御組織だけへ提供。 初期の約 50 組織が数週間で高・重大度の穴を 1 万件超見つけ、6 月には約 150 組織へ広がりました。

出典: Anthropic Project Glasswing / Mythos 5

すでに WP でも

「AI 機能つきプラグイン」自体が、
もう侵入経路になっている

人気の WP 用 AI プラグインに重大な穴。 外部 API のカギや、AI が実行できる操作など、これまでなかった管理項目が増えます。 便利さだけでなく、権限・認証・更新体制の確認が必要です。

出典: Patchstack / WPScan (2025-10)

いま起きていること

穴の公表から大量攻撃まで、
日ではなく「時間」で備える必要があります。

大量悪用までの中央値

5 時間

激しく悪用された穴は、公表後わずか数時間で狙われました。

公表時に修正なし

46%

更新を待つ間の防御や、一時停止の判断が必要です。

残る現実解

公開面を減らす

静的化や不要機能の削除で、守る場所そのものを小さくするのが有効です。

06 / 触らないだけで劣化する

そして、ふだんから手をかけていないと、
サイトはほぼ確実に古くなっていきます。

放置されがちな更新

39%

ハッキングされたサイトの 39% は、
「ただ更新を放置していただけ」が原因でした。

直すときの相場

数万〜数十万円

1 回の駆除で。さらに営業損失と、検索順位の急落が重くのしかかります。

ふだんの作業

毎週

更新ボタンを押し、互換性を確認し、バックアップを取り、たまに白い画面に出会う ── 本当に時間を取られるのはここです。

解決編 / 発想を変える

じゃあ、
「最初から狙う場所がない」サイトを作ればいい。

WordPress の公開面が広くなりやすいのは、 PHP・データベース・ログイン画面・プラグインが同じ公開経路に並びやすいからです。
動いている部品が多いほど、壊せる部品も多くなります。

だったら、その仕組みを最初からなくしてしまうのがいちばん早い ── これが「作りおき型のサイト」という考え方です。

07 / 作りおき型って?

ざっくり言うと、
「前もって完成させておく」サイトです。

記事や商品ページを、事前に全部 HTML として焼いて、 世界中のサーバーに配っておきます。

お客さんが来た瞬間に「動的に作る」工程が無いので、 壊しに行ける場所もありません。

飲食店でたとえると ──
WordPress = ご注文ごとに毎回ゼロから調理
作りおき型 = あらかじめ全店舗に冷蔵で配送。

「冷蔵」とはいえ、味(中身・デザイン・更新の使い心地)はまったく落ちません。 更新はいつもの管理画面で、いつもどおりポチポチするだけです。

WordPress

毎回作る
  • 👤 訪問者がアクセス
  • 🌐 シェアサーバーが受け取る
  • 🐘 中で WordPress が起動
  • 🗄️ データベースに問い合わせ
  • 🔌 プラグインが続々と動く
  • 📄 ようやく HTML を作る
  • 🚚 やっと表示(数秒)

公開される面: PHP / DB / 管理画面 / プラグイン

作りおき型

焼いてある
  • 👤 訪問者がアクセス
  • 🌍 一番近い配信網に着く
  • 📄 焼いてある HTML をそのまま返す
  • ✅ 完了(一瞬)

公開する攻撃面: 静的ファイルと配信網に大幅縮小

08 / 結果として何が変わる?

速さを作りやすい。公開面が小さい。配信費も抑えやすい。

速さ

配信網から直送

前もって作ったページを近い配信拠点から返すため、毎回のデータベース処理を待ちません。 画像や JavaScript の作り方でも変わるので、移行前後の実測が大切です。

壊れにくさ

攻撃面を縮小

ID/パスワードへの総当たりも、プラグインの新しい穴も、 ログイン画面やデータベースを表に出さなければ、それらを狙う攻撃は刺さりません。 ただし裏側の CMS やアカウント管理は引き続き必要です。

コスト

静的配信 0 円

Cloudflare Workers の静的ファイル配信は無料・無制限です。 CMS、更新作業、動く処理があれば、その費用は別に考えます。

出典: Cloudflare Workers Pricing / Static Assets Billing(2026-07 確認)

09 / 横並びで見ると

同じ内容のサイトを、
2 つの作り方で比べると、こうなります。

観点

サイトを開いたとき

WordPress

毎回サーバーで作る → 1〜6 秒

作りおき型

前もって作っておく → 一瞬

観点

毎月の手入れ

WordPress

本体・テーマ・プラグインの更新を毎週

作りおき型

表側の手入れを減らせる。裏側の CMS は別に管理

観点

万一壊された時

WordPress

1 回 数万〜数十万円 + 営業損失

作りおき型

そもそも壊せる場所がほとんどありません

観点

アクセス集中したとき

WordPress

重くなる、最悪止まる

作りおき型

世界中のサーバーから配るので強い

観点

毎月の費用

WordPress

サーバー代 + 保守費

作りおき型

個人〜中小規模なら無料枠で足りることが多い

10 / 速さは Google が測ってくれます

このページ、
「速さ」も「使いやすさ」もほぼ満点です。

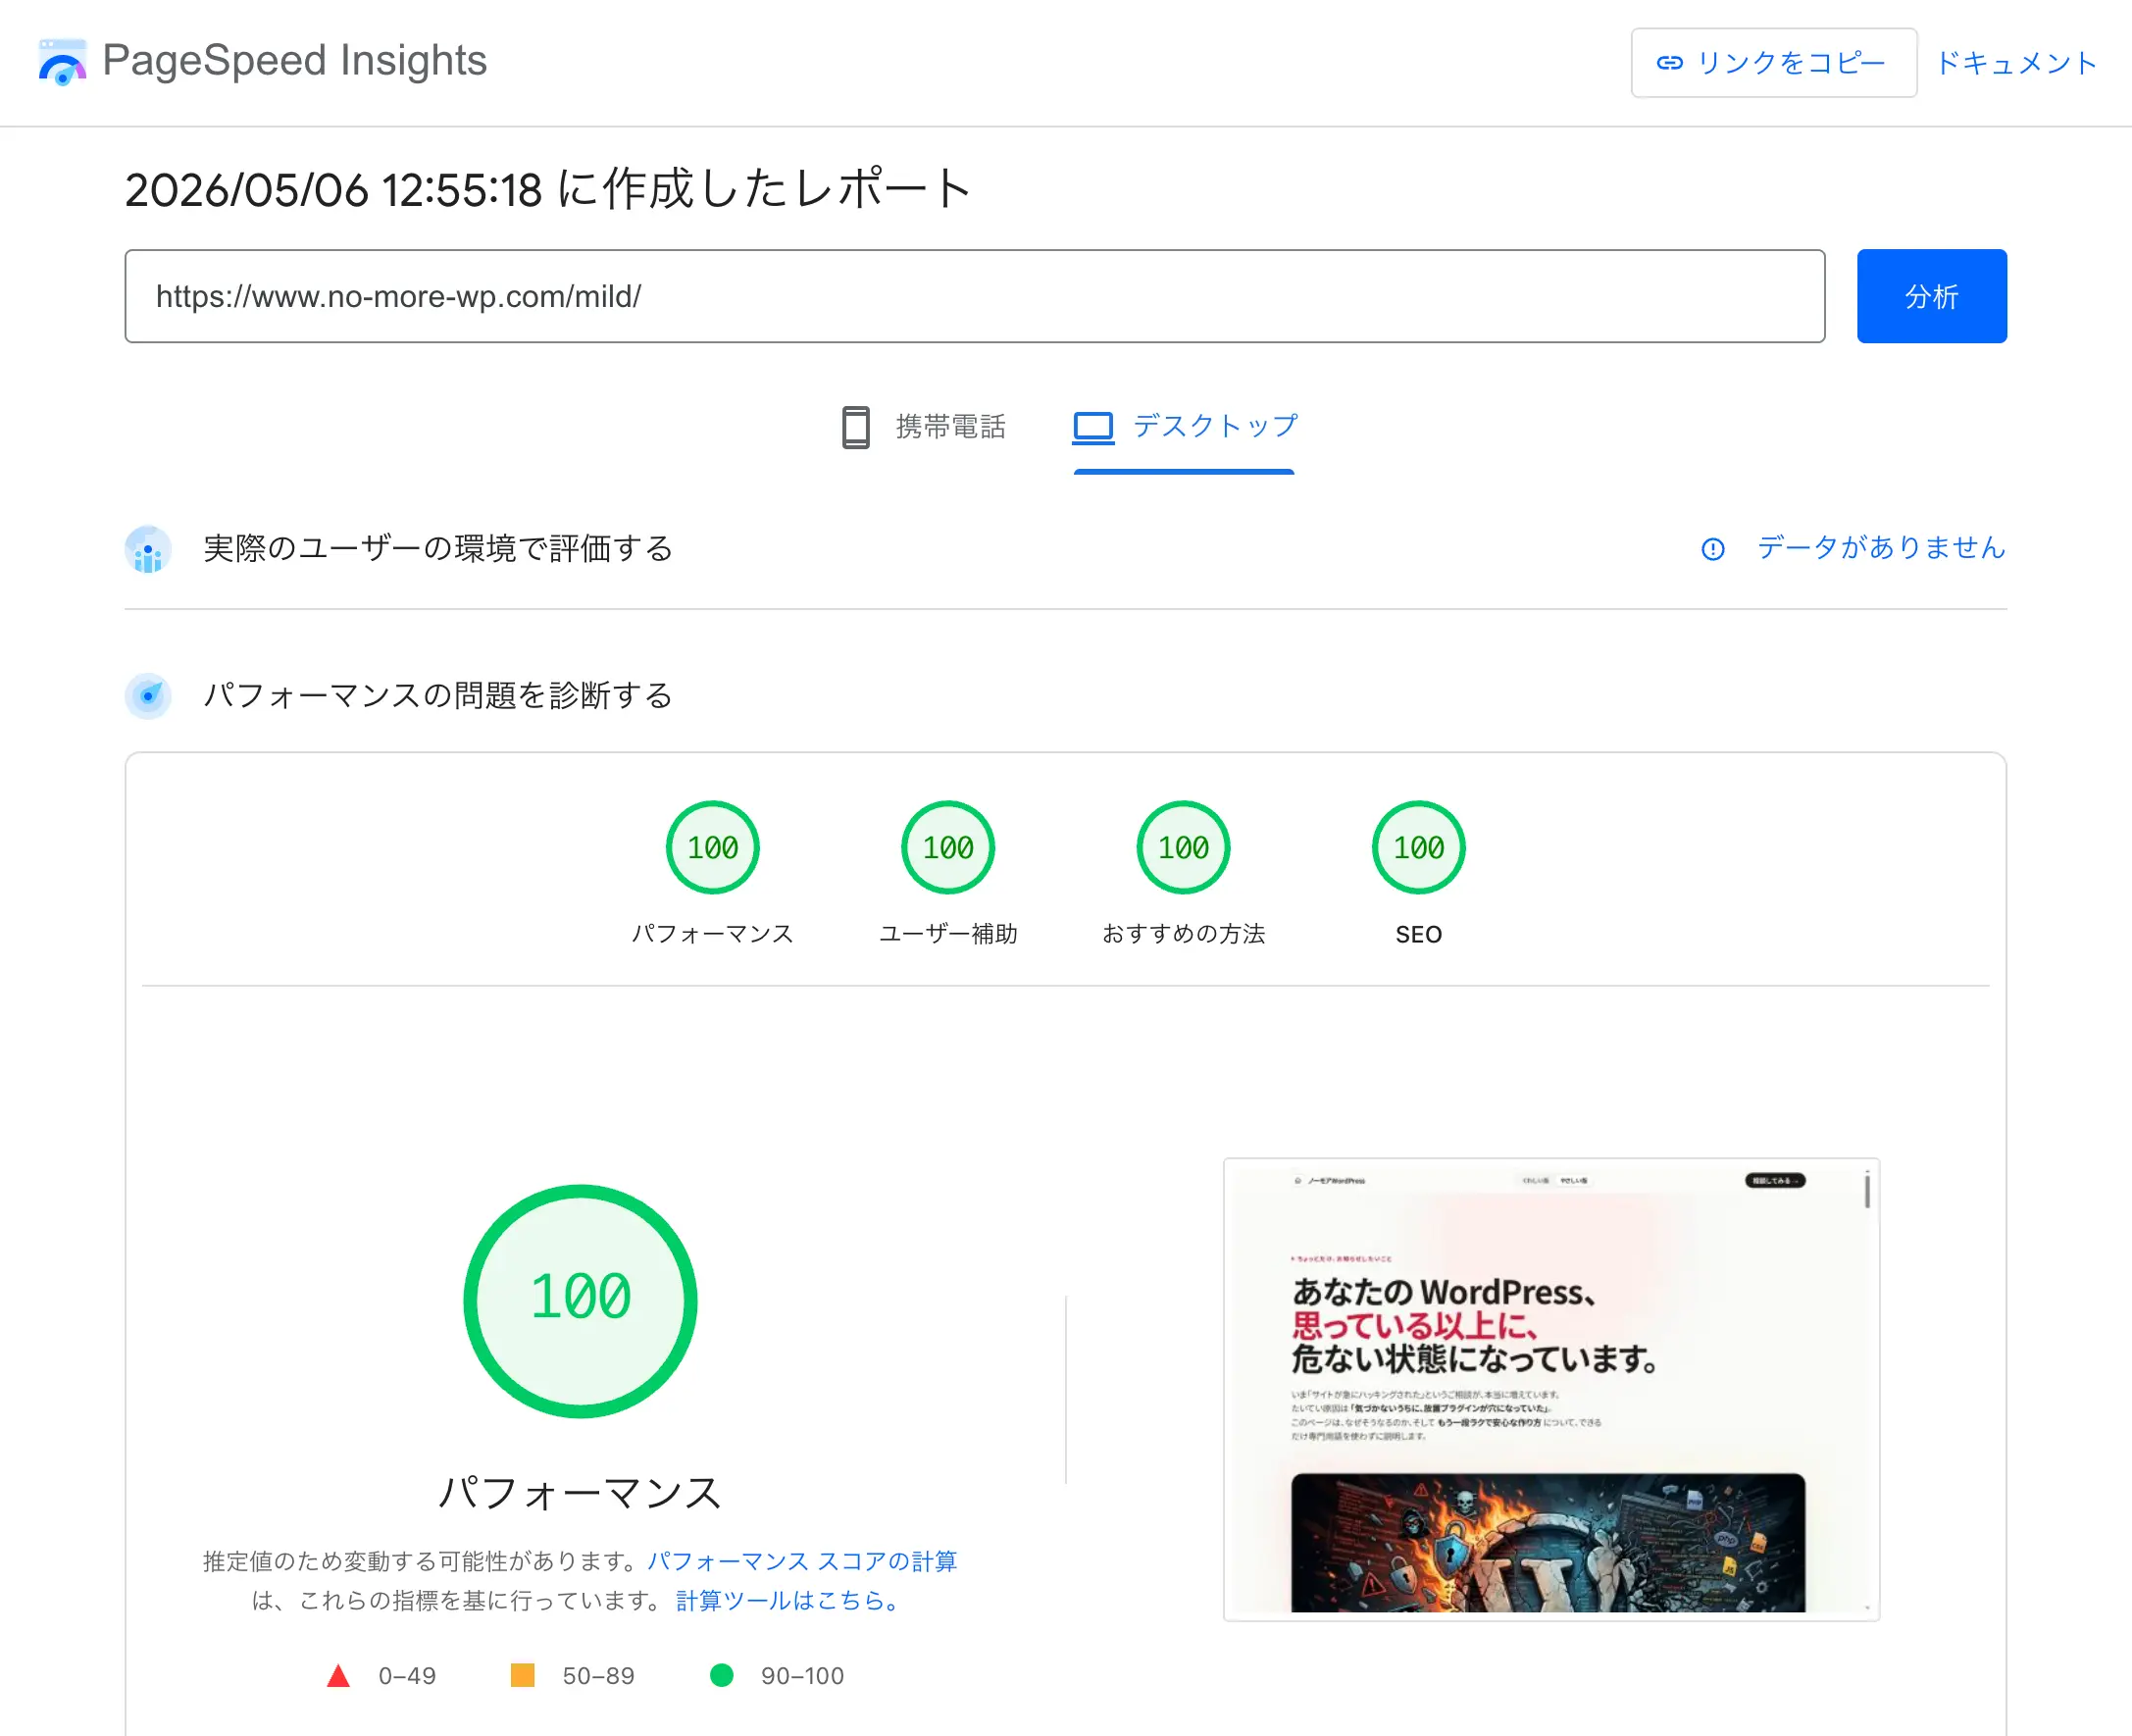
PageSpeed Insights デスクトップ計測の一例。パフォーマンス・ユーザー補助・おすすめの方法・SEO の 4 項目が 100 になった回の結果

いま見ているこのページを、Google の PageSpeed Insights という測定ツールにかけると、 デスクトップで「使いやすさ」などの 3 項目は 100 点満点、「速さ」も 99〜100 点を出します。 速さの点数は、測るたびのネットの混み具合などで 1 点ほど上下します。

口で言うだけだと信じづらいので、結果は誰でもその場で確かめられるようにしてあります。 下のボタンから Google の公式サイトに飛んで、スコアの内訳をご確認ください。

PageSpeed Insights で見てみる →

URL を入れてボタンを押すと、Google の PageSpeed Insights の計測結果が新しいタブで開きます。 ご自身のサイトの「現状の点数」を、その場で確かめられます。

11 / 念のため、第三者にも聞いてみる

もしかして、
ちょっと大げさに書いてない?

……と感じた方は、ぜひ あなたが普段使っている AI(ChatGPT / Claude / Gemini など) に聞いてみてください。 下のメッセージをそのままコピーして、いつものチャット欄に貼って送るだけです。 第三者の目で確認してもらうのが、いちばん早いと思います。

AI に貼り付けるメッセージ
いまから新しくウェブサイトを作るとしたら、
WordPress を使うべきかどうか、あなた自身で調べて教えてください。

できれば、こんな観点で見てみてください:

・最近の WordPress やそのプラグインで、どれくらい不具合(脆弱性)が見つかっているか
・不具合が公表されてから直されるまで、どれくらい時間がかかっているか
・もう何年も放置されたままになっているプラグインがどれくらいあるか
・安いシェアレンタルサーバーで、他の人のサイトの被害が自分にも飛び火するリスク
・AI を使った自動攻撃ツールの登場で、攻撃のスピードがどう変わったか
・WordPress を作っている本体の運営チームが、いま揺れていないか
・「あらかじめ全部作っておくタイプのサイト(静的サイト)」と比べたとき、
  WordPress のほうが狙われやすい理由はあるのか

調べた上で、「場合によります」ではなく
"あなたなら、いま新しく作るサイトに WordPress を選びますか?" を
率直に答えてください。

※ 私たちが「合っています」と言うより、あなたの AI に聞いてもらったほうが、たぶん早いです。

最後に

まずは、
あなたのサイトを 1 つ、
壊れにくい側に避難させませんか。

いまの WordPress を全部捨てる必要はありません。
管理画面はそのままに、 表に出る部分だけ「作りおき型」に差し替えることもできます。

まずは現状の診断と、移行の概算お見積もりから。 30 分のオンライン相談で、現実的な選択肢が見えてきます。

管理画面ごと乗り換えたい方へ

WordPress の管理画面からも卒業したい場合は、Cloudflare が公開した新しいサイト管理の仕組み 「EmDash」へのお引っ越しという選び方もあります。 料金や引っ越しの流れは、専用のガイドページでご案内しています。

EmDash への移行を相談する

※ シェアレンタルサーバーからの引越し、独自ドメインの移管もサポートします。